8 OKTOBER
2026 - KORTRIJK
2026 - KORTRIJK

L'Anybus Defender sépare physiquement vos machines et actifs critiques grâce à une segmentation réseau conforme à l'ISA/IEC 62443-3-3, combinée au NAT, au filtrage du trafic et à l'inspection approfondie des paquets (DPI) sur les protocoles industriels. Vous définissez ainsi facilement des zones et conduits, en ne laissant passer que le trafic réellement nécessaire.
Le Defender reconnaît les protocoles industriels et apprend automatiquement le trafic réseau, ce qui réduit fortement la création manuelle de règles. Un scanner intégré identifie vos actifs connectés, avec marque, type, version et niveau de patch. Le virtual patching, grâce à la détection et prévention d'intrusion intégrée, protège aussi les systèmes plus anciens qui ne peuvent pas être mis à jour facilement. La configuration se fait via une interface web avec assistants, et la console optionnelle Anybus Cybersecurity Console permet de gérer plusieurs Defenders de manière centralisée.
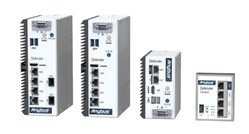
Ces appareils robustes et sans ventilateur existent en plusieurs modèles, des versions compactes pour les petites installations jusqu'au modèle phare pour les applications les plus exigeantes. Idéal pour les constructeurs de machines qui veulent intégrer la sécurité dans leurs machines, et pour les industriels qui souhaitent sécuriser leur réseau existant.